BZK abre todos os registros para demitir Van Oordt, o sineiro
Fonte: Rik Sanders / Computable
Pieter van Oordt, o principal consultor de privacidade da Logius, tem de deixar este prestador de serviços de TI do Estado por causa do seu papel na «cruzada» contra a aquisição da Solvinity pela norte-americana Kyndryl. Já tinha sido suspenso. Para o pedido de despedimento, o Ministério do Interior (BZK) enviou ao tribunal um total de 770 páginas de documentos.
O Ministério do Interior e das Relações do Reino (BZK), do qual a Logius faz parte, solicita a demissão do funcionário que, durante meses, alertou interna e externamente para os riscos caso o DigiD e o MijnOverheid caiam sob a esfera de influência dos Estados Unidos. A Logius gere, de facto, as plataformas onde estes serviços funcionam, enquanto a Solvinity, sediada em Amesterdão, lhes presta apoio técnico.
Van Oordt pensava estar a servir o interesse público com as suas ações. Mas o seu empregador considera incómodo que ele tenha agido fora do seu papel de funcionário público. Foram tomadas medidas para o isolar. O diretor da Logius, Bert Voorbraak, proibiu-o de comunicar com a direção administrativa e política do Ministério do Interior (BZK) sobre estes riscos.
guerra de desgaste
O BZK e a Logius optaram agora por uma guerra de desgaste contra Van Oordt que, dadas as muitas reações nas redes sociais, recebe bastante apoio moral, mas tem de pagar um preço financeiro. Juridicamente, o seu empregador opta, com efeito, por abrir todos os registos. Para montar o pedido de despedimento, o ministério põe a máquina administrativa a funcionar a todo o vapor. O resultado é um requerimento de 98 páginas com nada menos que 186 anexos; uma produção total de 770 páginas.
Um exército de altos funcionários e praticamente toda a cúpula do ministério foram mobilizados, bem como os advogados da Pels Rijcken. Embora o desfecho do caso DigiD tenha dado razão, em grande parte, a Van Oordt, e a aquisição da Solvinity tenha sido proibida, o denunciante tem de pagar o preço. Agora tem de enfrentar, mais ou menos sozinho, um ministério que não poupa dinheiro nem esforços para se livrar de um funcionário crítico. Numa primeira reação, Van Oordt afirma: “A luta é totalmente desproporcional. Com um exército de advogados e funcionários contra mim, tentam enterrar-me em papel. 770 páginas e sem advogado.” Pediu ao ministro, numa carta, um processo justo. “Não consigo preparar isto sem advogados.”
Atenção pública
Ao denunciante é sobretudo censurado o facto de ter chamado publicamente a atenção para os riscos de segurança após a aquisição. O governo norte-americano poderia não só obter acesso aos dados dos cidadãos neerlandeses, como também desligar tudo; um cenário apocalíptico que tem grande eco na Câmara dos Representantes (Tweede Kamer).
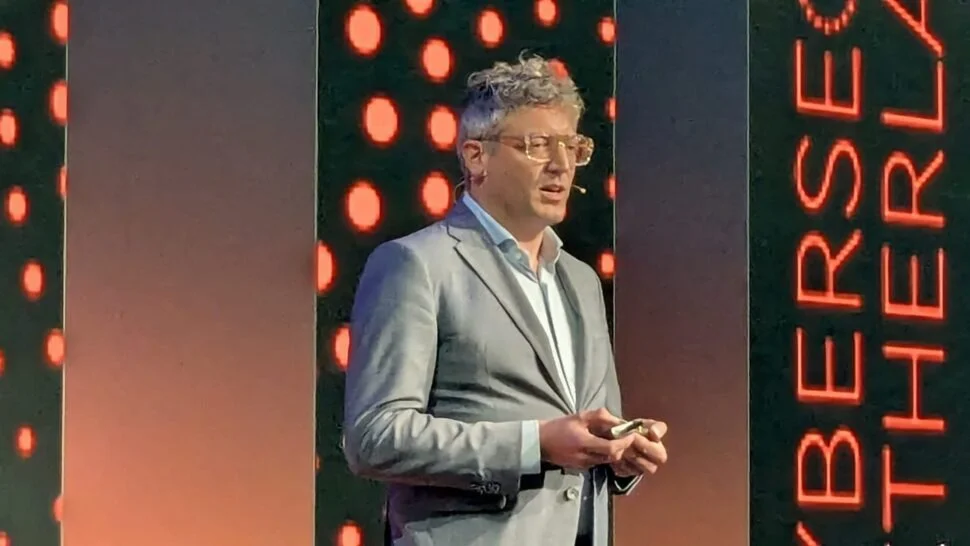
Sobretudo lhe é censurado o facto de o chief privacy officer (CPO) ter tornado públicas preocupações internas e documentos. Falou sobre isto abertamente, apesar da instrução do ministério para manter silêncio e tratar a questão internamente. Devido à grande relevância social deste caso, também proferiu recentemente uma keynote na Cybersec Netherlands, no Jaarbeurs Utrecht. Esta ação também terá consequências jurídicas.
Mas o que mais incomodou a liderança da Logius foi a crítica à própria organização. Van Oordt acusou a cúpula da Logius, incluindo o diretor que está de saída Bert Voorbraak, e o seu ministério de não terem levado em conta os riscos de forma suficiente ou até deliberadamente nas cartas oficiais enviadas ao parlamento. Informações cruciais foram mantidas em sigilo. Van Oordt também considerou que se deveria ter analisado alternativas a tempo.
Forçar a aquisição até o fim
Voorbraak, que já sabia há muito tempo do acordo previsto com a Kyndryl, mostrou-se, no entanto, pouco entusiasmado com a migração para outro fornecedor de alojamento. Segundo Van Oordt, as alternativas foram eliminadas antes de a política poder decidir sobre o assunto. O seu opositor Voorbraak teria feito tudo para forçar a aquisição. Van Oordt disse ao NRC: ‘Tudo o que se desvie dessa linha não é encaminhado aos secretários de Estado nem à Câmara dos Deputados. Quem se opuser a isso será chamado à responsabilidade.’
Apenas parte de uma análise de impacto de segurança foi enviada à Câmara dos Representantes dos Países Baixos. Essa análise concluiu que as medidas de mitigação eram insuficientes para garantir a disponibilidade do DigiD e a privacidade. A parte técnica mais relevante do parecer estava ausente e, depois, constatou-se que ela poderia dificultar a aquisição. Segundo Van Oordt, também o secretário de Estado e o ministro foram privados de informações. O denunciante também acha estranho que os riscos tenham sido definidos desde o início em conjunto com a Solvinity e a Kyndryl. Normalmente, isso acontece internamente, com os próprios especialistas em segurança e privacidade do ministério e a Logius como serviço executor.
Manter a mão acima da cabeça
O responsável pela privacidade comunicou primeiro internamente os riscos à direção, ao secretário-geral e ao seu adjunto. Depois comunicou os perigos à Casa dos Denunciantes e, por fim, publicamente, nomeadamente no Computable e em entrevistas ao De Volkskrant, The New York Times, NRC e BNR.
Van Oordt sentiu grande pressão dos seus superiores. Foi excluído das reuniões. Em 24 de abril de 2026, ocorreu uma suspensão, e depois foi-lhe comunicado o despedimento. Enquanto Van Oordt se empenhava pelo interesse público e pelo da sua organização, ele próprio foi rotulado como um risco para o «sistema». Segundo ele, no «ambtelijke BZK» e na Logius surgiu um clima em que a cúpula se protege mutuamente e os erros são encobertos.
Outros artigos por PUT-IT-ON Newsroom