BZK सभी रजिस्टर खोल रहा है ताकि घड़ी-घंटी के रखवाले वान ओर्ट को बर्खास्त कर सके।
स्रोत: Rik Sanders / Computable
पीटर वान ओर्ट, Logius के प्रमुख गोपनीयता सलाहकार, को इस सरकारी आईटी सेवा प्रदाता से हटना होगा, क्योंकि Solvinity के अमेरिकी कंपनी Kyndryl द्वारा अधिग्रहण के विरोध में चल रहे धर्मयुद्ध में उनकी भूमिका रही है। वे पहले ही निलंबित किए जा चुके थे। बर्खास्तगी के आवेदन के लिए, BZK मंत्रालय ने अदालत को कुल 770 पृष्ठों का दस्तावेज़ भेजा है।
नीदरलैंड्स के आंतरिक मामले और राज्य संबंध मंत्रालय (BZK), जिसके अधीन Logius आता है, उस सरकारी कर्मचारी को बर्खास्त करने की मांग कर रहा है जिसने महीनों तक आंतरिक और बाहरी दोनों स्तरों पर चेतावनी दी थी कि यदि DigiD और MijnOverheid अमेरिकी प्रभाव क्षेत्र में आते हैं तो इससे जोखिम पैदा होंगे। Logius उन प्लेटफ़ॉर्मों का प्रबंधन करता है जिन पर ये सेवाएँ चलती हैं, जबकि एम्सटर्डम स्थित Solvinity इन्हें तकनीकी सहायता प्रदान करती है।
वैन ओॉर्ट का मानना था कि उनकी कार्रवाइयाँ सार्वजनिक हित की सेवा करती हैं। लेकिन उनके नियोक्ता को यह परेशान करने वाला लगता है कि ऐसा करते हुए वे अपनी सरकारी कर्मचारी की भूमिका से बाहर चले गए। उन्हें अलग-थलग करने के लिए उपाय किए गए। Logius के निदेशक बेर्ट वूरब्रक ने उन्हें इन जोखिमों के बारे में BZK के प्रशासनिक और राजनीतिक शीर्ष नेतृत्व से संवाद करने से मना किया।
थकाऊ युद्ध
BZK और Logius ने अब Van Oordt के विरुद्ध थकाने वाली लड़ाई का रास्ता चुना है। सोशल मीडिया पर मिली बड़ी संख्या में प्रतिक्रियाओं से उन्हें काफ़ी नैतिक समर्थन मिल रहा है, but आर्थिक रूप से उन्हें इसकी कीमत चुकानी पड़ रही है। कानूनी तौर पर उनके नियोक्ता ने सभी रजिस्टर खोलने का फैसला किया है। बर्खास्तगी के आवेदन को पुख्ता करने के लिए मंत्रालय सरकारी तंत्र को पूरी ताकत से चला रहा है। नतीजा 98 पन्नों की एक याचिका है, जिसके साथ 186 अनुलग्नक हैं; कुल मिलाकर 770 पन्नों की सामग्री तैयार हुई है।
एक टुकड़ी वरिष्ठ अधिकारियों और मंत्रालय के लगभग पूरे शीर्ष नेतृत्व को इस मामले में लगाया गया है, साथ ही Pels Rijcken के वकीलों को भी। हालांकि DigiD-मामले Van Oordt का परिणाम मोटे तौर पर उनके पक्ष में रहा, और Solvinity के अधिग्रहण पर रोक लगा दी गई, फिर भी whistleblower को निकाल बाहर किया जाना चाहिए। अब उन्हें लगभग अकेले उस मंत्रालय के खिलाफ खड़ा होना पड़ रहा है जो एक आलोचनात्मक अधिकारी से छुटकारा पाने के लिए पैसे या प्रयास में कोई कमी नहीं छोड़ रहा। पहली प्रतिक्रिया में Van Oordt ने कहा, “यह संघर्ष पूरी तरह असमान है। वकीलों और अधिकारियों की भारी फौज मेरे खिलाफ है और वे मुझे कागज़ों के ढेर में दबाने की कोशिश कर रहे हैं। 770 पन्ने, और वह भी बिना वकील के।” उन्होंने मंत्री को पत्र लिखकर समान प्रक्रिया की मांग की है। “मैं वकीलों के बिना इसकी तैयारी नहीं कर सकता।”
सार्वजनिक ध्यान
मुखबिर की सबसे अधिक आलोचना इस बात के लिए हो रही है कि उसने अधिग्रहण के बाद सुरक्षा जोखिमों की ओर सार्वजनिक रूप से ध्यान आकर्षित किया। अमेरिकी सरकार न केवल डच नागरिकों के डेटा तक पहुँच प्राप्त कर सकती है, बल्कि उसे बंद भी कर सकती है। यह भयावह परिदृश्य नीदरलैंड की संसद (Tweede Kamer) में व्यापक रूप से गूँज रहा है।
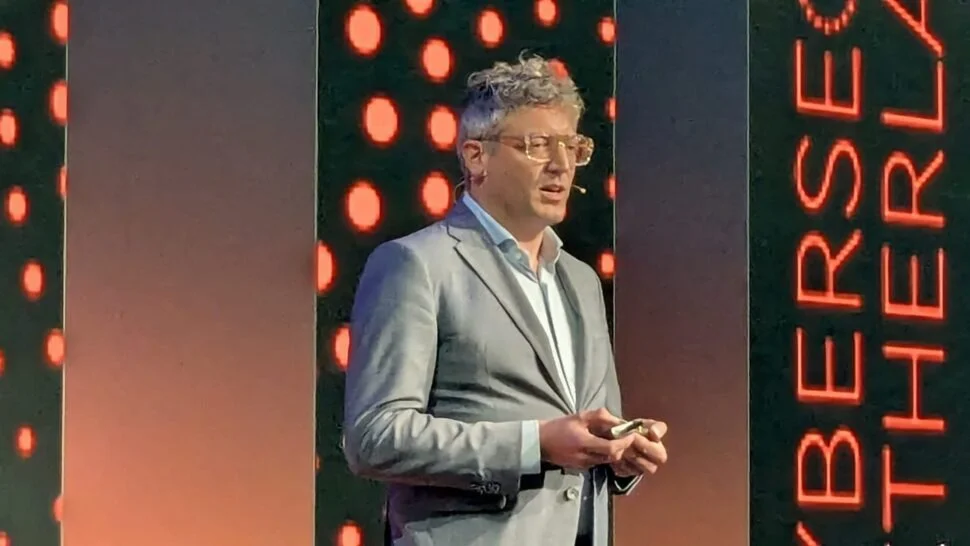
सबसे ज़्यादा आलोचना इस बात की हो रही है कि मुख्य गोपनीयता अधिकारी (CPO) ने आंतरिक चिंताएं और दस्तावेज़ सार्वजनिक कर दिए। मंत्रालय के निर्देश के बावजूद कि वे चुप रहें और मामला आंतरिक रूप से सुलझाया जाए, उन्होंने इस पर खुलकर बात की। इस घोटाले के बड़े सामाजिक महत्व को देखते हुए, उन्होंने हाल ही में Jaarbeurs Utrecht में Cybersec Netherlands के दौरान एक मुख्य भाषण भी दिया। इस कार्रवाई का भी कानूनी पहलू सामने आ रहा है।
लेकिन Logius के नेतृत्व को सबसे ज़्यादा उसकी अपनी संस्था की आलोचना ने नाराज़ किया। Van Oordt ने Logius के शीर्ष नेतृत्व पर आरोप लगाया, जिसमें जाने वाले निदेशक Bert Voorbraak भी शामिल हैं, और उनके मंत्रालय पर भी कि जोखिमों को आधिकारिक संसदीय पत्रों में पर्याप्त रूप से शामिल नहीं किया गया या जानबूझकर छोड़ दिया गया। महत्वपूर्ण जानकारी छिपाई गई। Van Oordt का यह भी मानना है कि समय रहते वैकल्पिक विकल्पों पर विचार किया जाना चाहिए था।
ओवरनेम दबाव डालना
Voorbraak, जो Kyndryl के साथ प्रस्तावित सौदे के बारे में लंबे समय से जानते थे, फिर भी किसी दूसरे होस्टर में माइग्रेशन के पक्ष में नहीं थे। Van Oordt के अनुसार, राजनीतिक नेताओं के निर्णय लेने से पहले ही विकल्पों को बंद कर दिया गया था। उनके प्रतिद्वंद्वी Voorbraak ने अधिग्रहण को आगे बढ़ाने के लिए हर संभव प्रयास किया था। Van Oordt ने NRC से कहा: 'उस रेखा से जो भी हटकर है, उसे न तो संबंधित मंत्रियों और न ही Tweede Kamer को भेजा जाता है। जो भी इसका विरोध करेगा, उससे इस बारे में जवाब माँगा जाएगा।'
सुरक्षा प्रभाव विश्लेषण (security impact analysis) का केवल एक हिस्सा भेजा गया था, जो टुइडे कामर (Tweede Kamer) को भेजा गया। इस विश्लेषण ने निष्कर्ष निकाला था कि DigiD की उपलब्धता और गोपनीयता सुनिश्चित करने के लिए शमन उपाय (mitigating measures) पर्याप्त नहीं हैं। सलाह का सबसे प्रासंगिक तकनीकी हिस्सा गायब था, और बाद में पता चला कि वह हिस्सा अधिग्रहण को कठिन बना सकता था। Van Oordt के अनुसार, राज्य सचिव और मंत्री से भी जानकारी छिपाई गई थी। सूचना देने वाले व्यक्ति (whistleblower) को यह बात भी अजीब लगती है कि शुरू से ही जोखिमों का निर्धारण Solvinity और Kyndryl के साथ मिलकर किया गया। आमतौर पर यह काम मंत्रालय के अपने सुरक्षा और गोपनीयता विशेषज्ञों द्वारा आंतरिक रूप से किया जाता है, जिसमें कार्यान्वयन सेवा Logius भी शामिल होती है।
हाथ सिर के ऊपर रखना
गोपनीयता अधिकारी ने पहले जोखिमों की जानकारी आंतरिक रूप से निदेशक मंडल, महासचिव और उनके उप-महासचिव को दी। इसके बाद उन्होंने खतरों की सूचना नीदरलैंड्स की व्हिसलब्लोअर संस्था (Huis voor Klokkenluiders) को दी, और अंत में सार्वजनिक रूप से उजागर किया, जिसमें Computable में लेख और De Volkskrant, The New York Times, NRC और BNR के साथ साक्षात्कार शामिल हैं।
वैन ओर्ट पर इस दौरान अपने वरिष्ठ अधिकारियों की ओर से भारी दबाव था। उन्हें बैठकों से बाहर रखा गया। 24 अप्रैल 2026 को उन्हें निलंबित कर दिया गया, और इसके बाद उन्हें बर्खास्तगी की सूचना दी गई। जबकि वैन ओर्ट सार्वजनिक हित और अपने संगठन के हित के लिए प्रतिबद्ध थे, उन्हें स्वयं “सिस्टम” के लिए एक जोखिम घोषित कर दिया गया। उनके अनुसार, BZK के “प्रशासनिक विभाग” और Logius के आसपास ऐसा माहौल बन गया है जिसमें शीर्ष अधिकारी एक-दूसरे की रक्षा करते हैं और गलतियों पर पर्दा डाला जाता है।
PUT-IT-ON Newsroom द्वारा अन्य लेख