El BZK está tirando de todos los registros para despedir al denunciante Van Oordt
Fuente: Rik Sanders / Computable
Pieter van Oordt, el principal asesor de privacidad de Logius, debe abandonar este proveedor de servicios de TI del Gobierno por su papel en la «cruzada» contra la adquisición de Solvinity por la estadounidense Kyndryl. Ya había sido suspendido. Para la solicitud de despido, el Ministerio del Interior y Relaciones del Reino (BZK) ha enviado al tribunal un total de 770 páginas de documentación.
El Ministerio del Interior y de Relaciones del Reino (BZK), del que depende Logius, solicita el despido del funcionario que durante meses advirtió, tanto internamente como públicamente, de los riesgos que existirían si DigiD y MijnOverheid cayeran bajo la esfera de influencia estadounidense. Logius gestiona las plataformas en las que funcionan estos servicios, mientras que Solvinity, con sede en Ámsterdam, les brinda apoyo técnico.
Van Oordt creía que, con sus acciones, estaba sirviendo al interés público. Pero su empleador consideró perturbador que actuara al margen de su función como funcionario. Se tomaron medidas para aislarlo. El director de Logius, Bert Voorbraak, le prohibió comunicarse con la alta dirección funcionarial y política del BZK sobre estos riesgos.
Guerra de desgaste
BZK y Logius han optado ahora por una guerra de desgaste contra Van Oordt, quien, a juzgar por las numerosas reacciones en las redes sociales, recibe un fuerte apoyo moral, pero debe pagar un precio económico. Jurídicamente, su empleador decide abrir todos los registros. Para completar la solicitud de despido, el ministerio pone en marcha a fondo la maquinaria burocrática. El resultado es una petición de 98 páginas con nada menos que 186 anexos; una producción total de 770 páginas.
Un pequeño ejército de altos funcionarios y prácticamente toda la cúpula del ministerio han sido desplegados, además de los abogados de Pels Rijcken. Aunque el resultado del caso DigiD dio en gran medida la razón a Van Oordt, y la adquisición de Solvinity fue prohibida, el denunciante debe caer. Ahora tiene que enfrentarse, más o menos en solitario, a un ministerio que no escatima dinero ni esfuerzos para deshacerse de un funcionario crítico. En una primera reacción, Van Oordt afirma: 'La lucha es totalmente desproporcionada. Con una fuerza abrumadora de abogados y funcionarios en mi contra, intentan enterrarme en papeleo. 770 páginas y sin abogado.' Ha pedido al ministro, en una carta, un proceso en igualdad de condiciones. 'No puedo prepararlo sin abogados.'
Atención pública
Al denunciante se le reprocha sobre todo haber llamado públicamente la atención sobre los riesgos para la seguridad tras la adquisición. El gobierno estadounidense no solo podría obtener acceso a los datos de los ciudadanos neerlandeses, sino también desconectarlos; un escenario apocalíptico que tiene gran resonancia en la Cámara de Representantes.
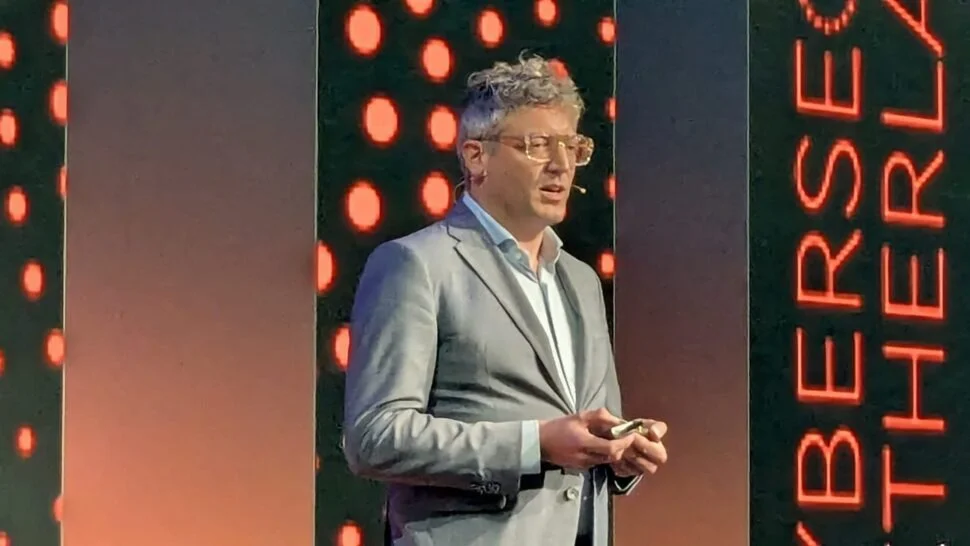
Sobre todo se le reprocha que, como director de privacidad (CPO), haya hecho públicas sus preocupaciones internas y documentos. Habló abiertamente del asunto a pesar de la orden del ministerio de guardar silencio y tratar la cuestión internamente. Debido a la gran relevancia social de este caso, también pronunció recientemente una ponencia principal en Cybersec Netherlands, en Jaarbeurs Utrecht. Esta acción también tendrá consecuencias legales.
Pero lo que más molestó a la dirección de Logius fue su crítica a la propia organización. Van Oordt acusó a la cúpula de Logius, entre ella el director saliente Bert Voorbraak, y a su ministerio de no incluir los riesgos de forma suficiente o incluso deliberadamente en las cartas oficiales a la Cámara. Información crucial fue retenida. Van Oordt también consideró que se debían haber estudiado alternativas a tiempo.
Forzar la adquisición
Voorbraak, que llevaba mucho tiempo al tanto del acuerdo previsto con Kyndryl, sin embargo no estaba a favor de una migración a otro proveedor de alojamiento. Según Van Oordt, las alternativas se descartaron antes de que la política pudiera decidir sobre ellas. Su oponente Voorbraak habría hecho todo lo posible para sacar adelante la adquisición. Van Oordt declaró en NRC: ‘Todo lo que se desvíe de esa línea no se transmite a los ministros ni a la Cámara de Representantes. Quien se oponga a ello será llamado a rendir cuentas por ello.’
Solo se envió a la Cámara de Representantes una parte de un análisis de impacto de seguridad (enviado). Este análisis concluyó que las medidas de mitigación son insuficientes para garantizar la disponibilidad de DigiD y la privacidad. Faltaba el componente técnico más relevante del asesoramiento, cuando se supo que este podría dificultar la adquisición. También se ocultó información al secretario de Estado y al ministro, según Van Oordt. El denunciante también considera extraño que desde el principio los riesgos se hayan determinado junto con Solvinity y Kyndryl. Normalmente, esto se hace internamente, con los propios expertos en seguridad y privacidad del ministerio y Logius como servicio ejecutor.
Mantener la mano por encima de la cabeza
El funcionario de privacidad primero informó de los riesgos internamente a la dirección, al secretario general y a su adjunto. Después comunicó los peligros a la Casa de los Denunciantes (Huis voor Klokkenluiders) y, por último, los hizo públicos, entre otros medios en Computable y en entrevistas con De Volkskrant, The New York Times, NRC y BNR.
Van Oordt sintió una gran presión por parte de sus superiores en ese contexto. Fue excluido de las consultas. El 24 de abril de 2026 se llegó a una suspensión, y posteriormente se le notificó su despido. Mientras Van Oordt se comprometía con el interés público y con el de su organización, a él mismo se le calificó de riesgo para el «sistema». Según él, en torno al «aparato administrativo del BZK» y a Logius se ha creado un clima en el que la cúpula se cubre mutuamente y los errores se encubren.
Otros artículos de PUT-IT-ON Newsroom